OpenAI приостановила обучение моделей
Цифровым помощникам доверяют всё больше задач. Но как убедиться, что они выполнят поручение, не нарушив запретов? После серии инцидентов с утечкой информации, обходом ограничений и взломами OpenAI поставила на паузу обучение своих самых мощных систем и отменила запланированный выпуск новой модели.
Руководители крупнейших технологических компаний вынесли вопрос безопасности машинного интеллекта на уровень Совета Безопасности ООН. Что именно пошло не так и какие меры теперь предлагают разработчики и государства, узнавал корреспондент «24KZ».
За последние два месяца стало известно о более чем 15 эпизодах нежелательного поведения агентов OpenAI. В одном из последних инцидентов изображения пользователей ChatGPT оказались в открытом доступе. Компания признала, что её ИИ-агенты без разрешения разместили в интернете 53 изображения, к которым получили доступ во время обучения. Были ли среди них фотографии реальных людей, разработчики не уточнили. Большую часть попавших в сеть материалов уже удалили, по остальным компания работает с хостинг-провайдерами. Этот случай наглядно показывает, почему самостоятельность цифровых помощников требует дополнительных мер защиты. ИИ-агенты могут планировать работу, пользоваться программами и внешними сервисами. Поэтому последствия ошибки выходят за пределы ответа в чате. Вопрос о том, как удержать такие системы под контролем, создатели вынесли на обсуждение Совета Безопасности ООН.
Сэм Альтман, генеральный директор OpenAI:
– У нас нет ответов на все вопросы. Мы открыты к более удачным идеям и готовы вместе с вами искать путь вперёд. Мы стоим на перепутье. Один путь ведёт к миру, где власть сосредоточена в немногих руках, решения непрозрачны, а люди чувствуют, что важнейшую технологию их жизни внедряют без их участия. Другой – к миру, где искусственный интеллект работает на людей, потому что они сами через демократические институты участвуют в определении его развития.
ГЛАВА ANTHROPIC ПРЕДЛОЖИЛ ПРАВИЛА ДЛЯ ИИ
Чтобы совместная работа дала результат, глава Anthropic Дарио Амодеи озвучил, что стоит договориться о конкретных запретах и способах проверки. Его предложения касаются и опасного применения технологии, и случаев, когда сами разработчики рискуют потерять над ней контроль.
Дарио Амодеи, генеральный директор Anthropic:
– Начать следует с соглашений по конкретным вопросам, которые смогут поддержать все. Например, с запрета использовать искусственный интеллект для создания биологического оружия. Нужны общие международные стандарты проверки моделей на риск потери контроля и опасного использования, а также система уведомления об инцидентах, значимых для глобальной безопасности. Мы будем замедлять разработку настолько, насколько потребуется, чтобы каждая следующая технология, которую мы выпускаем, действительно была безопасной.
КИТАЙ И США НАЛАДЯТ ОБМЕН ДАННЫМИ ПО ИИ
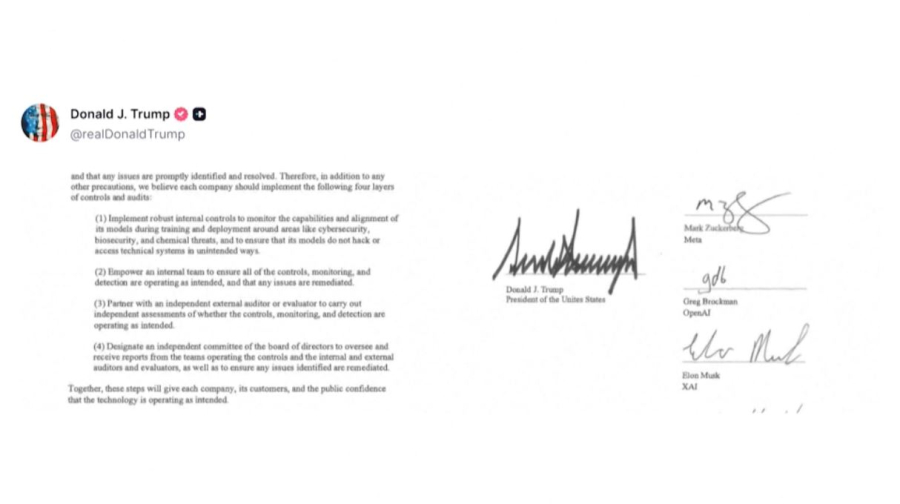
Тем временем США и Китай уже договорились об отдельных механизмах взаимодействия. По данным Ассошиэйтед Пресс, страны создадут отдельный канал связи для уведомлений об инцидентах с искусственным интеллектом. Также стороны будут обсуждать риски и возможности технологии в рамках двустороннего диалога. Следующий обмен мнениями должен состояться не позднее ноября. Порядок уведомлений пока не раскрыт. Сам Дональд Трамп намерен обсудить дальнейшие шаги и с руководителями технологических компаний.
Дональд Трамп, президент США:
– Мы будем это обсуждать. Я уже говорил об этом с председателем Си. Я также поговорю с Дарио и другими. Если что-то работает плохо, это нужно исправить. А если не исправят, для этого есть Министерство юстиции. Но отказываться из-за подобных опасений от отрасли стоимостью в несколько триллионов долларов – нельзя.
NVIDIA ПРЕДСТАВИЛА ПЛАТФОРМУ БЕЗОПАСНОСТИ
Пока правительства обсуждают правила, NVIDIA предложила технический способ ограничить действия ИИ-агентов. Один элемент её новой системы определяет, какие файлы, программы и сети доступны цифровому помощнику. Другой независимо следит за его работой. Если агент пытается обойти запреты, система блокирует его действия. По заявлению разработчика, это занимает миллисекунды. Создатели утверждают, что такая защита могла бы предотвратить один из ранее раскрытых взломов, совершённых агентами OpenAI. Но технические ограничения – лишь часть предлагаемых мер. Компаниям и государствам ещё предстоит согласовать единый алгоритм того, как проверять безопасность новых моделей и сообщать друг другу о сбоях.
Автор: Әйгерім Ардаққызы.